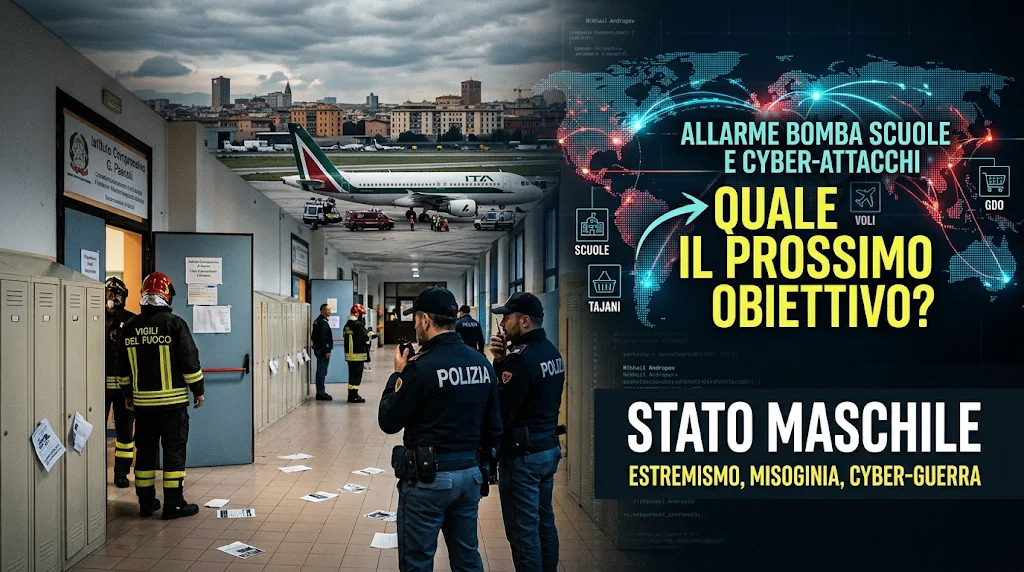
Un’ondata coordinata di terrore e caos sta investendo l’Italia e l’Europa. Dopo il panico scatenato nei cieli con i voli di linea bloccati, le intromissioni informatiche alle celle frigorifere della grande distribuzione e gli attacchi alle istituzioni, il mirino del terrorismo psicologico si è spostato direttamente sugli studenti.
Migliaia di scuole evacuate in tutta la Penisola — da Milano a Roma, fino a Napoli e alla Sicilia — a causa di e-mail minatorie inviate ai dirigenti scolastici con l’avviso di ordigni pronti a esplodere.
Un messaggio sistematico, firmato da un sedicente Mikhail Andropov e riconducibile alla sigla estremista dello Stato Maschile, che ha fatto scattare le bonifiche degli artificieri e costretto il Governo a convocare vertici d’urgenza con l’Intelligence e l’Agenzia per la Cybersicurezza Nazionale (ACN).
La strategia della guerra ibrida è paralizzare senza distruggere
Gli esperti di sicurezza sono concordi, non si tratta di episodi isolati o delle ragazzate di qualche mitomane, ma di una chiara operazione di guerra ibrida.
L’obiettivo primario di queste azioni non è la detonazione fisica, ma la saturazione psicologica e logistica. Inviare centinaia di falsi allarmi contemporanei serve a mandare in affanno le forze dell’ordine, bloccare i servizi pubblici e alimentare un clima d’ansia costante nella popolazione.
Ma con il settore scolastico e l’aviazione civile già messi a dura prova, la domanda che tutti si pongono è una sola: quali saranno i prossimi bersagli nel mirino degli hacker?
Trasporto Terrestre e Portuale (Logistica di Massa)
Dopo il settore scolastico e quello dell’aviazione civile, il naturale prosieguo per massimizzare il caos sociale è il trasporto pubblico di superficie e su rotaia.
- Ferrovie e reti metropolitane: Falsi allarmi bomba massivi inviati ai nodi di scambio principali (stazioni centrali, depositi) o piccoli cyber-attacchi ai sistemi di segnalamento e alla bigliettazione elettronica, capaci di bloccare i pendolari nelle ore di punta.
-
Infrastrutture portuali e hub merci: Manomissioni ai software di gestione dei container o della catena del freddo nei porti commerciali per paralizzare la catena di distribuzione.
Sanità Pubblica e Reti Ospedaliere
La sanità è il bersaglio a più alto impatto emotivo e di vulnerabilità tecnica.
-
Accesso ai Pronto Soccorso e Cup: Attacchi DDoS (Distributed Denial of Service) per mettere fuori uso i sistemi di prenotazione, i fascicoli sanitari elettronici o i servizi di emergenza 118.
-
Sistemi di gestione IoT ospedalieri: Analogamente a quanto avvenuto per le celle frigorifere della GDO, i dispositivi interconnessi nelle strutture sanitarie (gestione delle temperature dei farmaci, emoteteche, condizionamento delle sale operatorie) rappresentano un anello debole per intrusioni da remoto.
Reti di Servizi Essenziali e Servizi di Pubblica Utilità
Spostare la pressione direttamente nelle case dei cittadini o sui servizi di base amplifica la sensazione di insicurezza diffusa.
-
Infrastrutture energetiche e idriche: Manomissioni alle centraline di distribuzione del gas, dell’energia elettrica o della rete idrica (attraverso l’intrusione nei sistemi di controllo industriale SCADA/IoT).
-
Servizi digitali di pagamento e SPID/CIE: Attacchi mirati ad interrompere per diverse ore l’accesso all’identità digitale o ai circuiti bancari di pagamento elettronico durante giornate ad alto traffico commerciale.
Grandi Eventi, Stadi e Spazi ad Alta Concentrazione
Per continuare a sfruttare l’arma del terrore psicologico e delle evacuazioni preventive:
-
Impianti sportivi e sale da concerto: Invio massivo di mail minatorie a ridosso dell’apertura dei cancelli di grandi eventi sportivi o culturali per costringere le autorità a bloccare gli accessi o evacuare le strutture, provocando scontento e ingenti perdite economiche.
Qual è la strategia di fondo degli attaccanti?
In questo tipo di guerra asimmetrica, l’obiettivo primario non è far saltare in aria un edificio, ma saturare la capacità di risposta dello Stato.
Lo scopo potrebbe essere quello di costringere le forze dell’ordine, artificieri e tecnici informatici a correre dietro a centinaia di falsi allarmi contemporanei, esaurendo le risorse operative e alimentando il senso di sfiducia delle persone verso le istituzioni.
L’allarme ha raggiunto i massimi livelli istituzionali, spingendo il Governo a convocare vertici d’urgenza con i vertici dell’Intelligence e dell’Agenzia per la Cybersicurezza Nazionale.
Gli esperti non hanno dubbi, non ci troviamo di fronte a semplici bravate informatiche o ad azzardi di singoli mitomani, ma a un’operazione coordinata di guerra ibrida studiata per colpire il cuore operativo della società.
L’ombra dello Stato Maschile e l’uso di sigle di comodo continuano a nascondere i veri registi di questa offensiva globale.
Mentre gli artificieri completano le bonifiche negli istituti scolastici, la guardia resta altissima.
La guerra del XXI secolo si combatte a colpi di e-mail, algoritmi e terrore psicologico.